Многие считают домашнее сетевое хранилище (NAS) просто большим жестким диском, подключенным к роутеру. Они хранят там видео, фотографии, документы и резервные копии, а затем почти не вспоминают об этом годами. Это серьезная ошибка.
В октябре злоумышленники начали заражать NAS Synology программой-вымогателем C3RB3R (Cerber). Многие пользователи сообщают, что больше не могут открыть файлы, хранящиеся на их NAS, а в их папках появляются текстовые файлы с требованиями о выкупе. И это происходит вовсе не потому, что кто-то случайно скачал вредоносный файл: под угрозой оказывается каждый, кто забыл вовремя обновить свое сетевое хранилище.
В этой статье мы подробно объясним, кто находится в зоне риска и как защитить ваши данные.
Колоссальная угроза: кого атакует C3RB3R и как работает атака
Мы привыкли думать, что вредоносное ПО попадает на устройство после того, как кто-то скачал подозрительный файл или последовал инструкциям злоумышленника. Тем не менее подавляющее большинство заражений C3RB3R происходит вообще без участия пользователя: злоумышленнику достаточно получить доступ к уязвимой службе NAS. Специализированные сканеры, вероятнее всего, помогают ему выявлять такие устройства, автоматически выполняя поиск NAS Synology и проверяя их версию DiskStation Manager (DSM).
В прошлом месяце многие владельцы NAS Synology начали сообщать об атаках C3RB3R. Компания Synology официально подтвердила эту проблему и сообщила, что злоумышленники эксплуатировали уязвимость, исправленную еще в декабре 2024 года. Судя по описанию, речь идет об уязвимости CVE-2024-10441, которая позволяет злоумышленнику выполнять произвольный код в операционной системе NAS без аутентификации.
В то же время исследователи из 360.cn сообщили, что проанализированные ими атаки C3RB3R также использовали две другие критические уязвимости, обе с оценкой 9.8 по шкале CVSS: CVE-2026-13639 и CVE-2026-13684. Эти уязвимости позволяют осуществлять произвольное чтение или запись файлов, а также атаки типа «отказ в обслуживании» (DoS). Компания Synology не подтвердила эксплуатацию этих уязвимостей в данной кампании, однако закрыла их в сентябрьском обновлении DSM.
В любом случае упомянутые выше уязвимости позволяют атаковать NAS удаленно. Чтобы злоумышленник получил доступ к вашему хранилищу, разместил там программу-вымогатель и запустил ее, должны совпасть всего два условия:
- Вы давно не обновляли свое сетевое хранилище
- Интерфейс Synology DiskStation Manager (DSM) доступен из интернета (или локальной сети)
Вот и все. Злоумышленнику не нужны ни ваш пароль, ни какие-либо действия с вашей стороны. Каждый владелец NAS Synology, который не обновил систему вовремя, находится в зоне риска.
Если вы в последнее время не устанавливали обновления самостоятельно и не помните, включены ли автоматические обновления, мы рекомендуем сначала заблокировать интернет-доступ к вашему NAS, а затем как можно скорее обновить устройство вручную. Иначе вы очень легко можете пополнить список жертв.
Имейте в виду, что до установки обновлений устройство остается уязвимым для атак из локальной сети. Если ваш NAS Synology доступен другим пользователям LAN — например, если он используется совместно с соседями или подключен к сети университета, офиса или студенческого общежития, — самым безопасным вариантом будет отключить кабель Ethernet и выключить Wi-Fi, если ваша модель NAS это позволяет. Затем загрузите файлы обновления на свой компьютер, отключите его от проводной сети и Wi-Fi, подключите NAS напрямую к компьютеру с помощью кабеля Ethernet и обновите его операционную систему и приложения в полностью изолированной среде.
Еще одной причиной обновить сетевое хранилище стало недавнее обнаружение уязвимостей PHP. Компания Synology уже выпустила mises à jour urgentes pour son système d’exploitation ainsi que pour les applications Mail Station et Synology Calendar.
Что происходит с файлами после заражения?
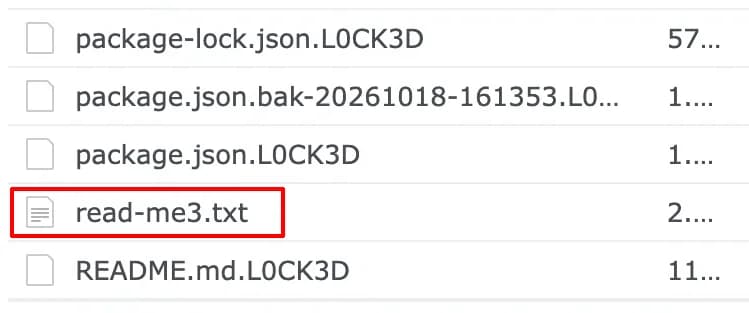
Как только программа-вымогатель C3RB3R проникает в сетевое хранилище, она сканирует все доступные папки с пользовательскими данными и шифрует находящиеся в них файлы — фотографии, документы, архивы, видео и аудиозаписи, добавляя к зашифрованным файлам расширение .L0CK3D. Если пользователь попытается открыть такой файл, система сообщит, что он поврежден или имеет неизвестный формат. К сожалению, простое переименование файла не снимет шифрование.
Внешний вид файлов после их шифрования C3RB3R
Злоумышленники также любезно оставляют в папках с зашифрованными файлами текстовый файл с именем read-me3.txt, содержащий инструкции по расшифровке данных на вашем хранилище. По всей видимости, все, что для этого нужно, — это... запустить «не вызывающий никаких подозрений» браузер Tor и заплатить злоумышленникам за получение дешифратора, который якобы восстановит все ваши файлы. Излишне говорить, что нет никаких гарантий возврата файлов в целости и сохранности.
C3RB3R оставляет подобную записку с требованием выкупа в каждой папке с зашифрованными файлами. Поистине щедрое предложение: расшифровать один файл бесплатно, а за все остальные — заплатить
Утеря всех или большинства файлов может оказаться не единственным неприятным последствием. Злоумышленники часто шантажируют своих жертв, угрожая опубликовать украденные данные: учетные записи, интимные фотографии, рабочие документы и другую конфиденциальную информацию. Если жертва отказывается платить выкуп, преступники грозят сделать все эти данные публичными. Они могут связаться с вами по электронной почте или через социальные сети для предъявления своих требований.
Часто такие угрозы — не более чем блеф. Мы подробно описали подобные схемы (и то, что делать, если вы стали жертвой шантажа) в нашей статье «Вымогательство: как мошенники используют шантаж». Но если ваш NAS действительно был зашифрован, полностью исключать утечку данных, к сожалению, нельзя.
Что делать, если программа-вымогатель уже заразила ваш NAS Synology
Если программа-вымогатель уже атаковала ваш NAS, вы можете столкнуться с одной из двух ситуаций:
- Вы застали вирус в самый разгар работы и с ужасом наблюдаете, как файлы один за другим шифруются и переименовываются прямо у вас на глазах.
- Пользовательские папки уже зашифрованы, и к каждому файлу добавлено расширение .L0CK3D.
Что делать?
1. Немедленно отключите NAS от всех сетей (но не выключайте его)
NAS должен быть полностью изолирован от Интернета и остальной части вашей домашней сети. Отключите от NAS все кабели, кроме кабеля питания. Если ваша модель подключается к локальной сети по Wi-Fi, также отключите беспроводное соединение. Это можно сделать непосредственно на NAS (некоторые модели Synology оснащены кнопкой Wi-Fi, которая отключает беспроводную сеть при ее удержании) или просто отключив ваш роутер. Это закроет злоумышленникам удаленный доступ к устройству и помешает зараженному NAS обратиться к другим компьютерам и устройствам хранения.
Если к NAS подключены внешние USB-диски для увеличения емкости хранилища, также отключите их: возможно, программа-вымогатель еще не добралась до них.
Приостановите задачи синхронизации и резервного копирования, связанные с NAS, на компьютерах и в облачных сервисах. Это предотвратит распространение поврежденных файлов на другие копии и замену ими еще неповрежденных версий.
2. Решите, следует ли выключать NAS
Если вы застали Cerber за работой, вашей первой реакцией может быть выдергивание кабеля питания NAS, но лучше этого избегать: внезапное отключение может повредить данные, записываемые на диск в данный момент. Рекомендуется использовать стандартную процедуру выключения NAS. Однако помните, что при выключении вы теряете возможность восстановить файлы, которые уже зашифрованы. При определенной удаче специалист сможет извлечь ключ восстановления из оперативной памяти устройства. После отключения питания оперативная память стирается.
- Если вы не являетесь опытным пользователем, не знаете никого, кто мог бы помочь вам восстановить данные, а шифрование все еще продолжается, выключите NAS стандартным способом; если устройство не отвечает, отсоедините кабель питания. Таким образом вы сохраните хотя бы те файлы, которые еще не были зашифрованы.
- Если вы опытный пользователь, подключите NAS напрямую к изолированному компьютеру с помощью кабеля Ethernet и попробуйте подключиться к NAS через SSH. Изучите запущенные процессы (sudo ps -ef), найдите процесс программы-вымогателя, определите его PID (идентификатор процесса) и приостановите шифрование, не завершая процесс (sudo kill -STOP PID, где PID — идентификатор процесса программы-вымогателя). Затем убедитесь, что все потоки процесса остановлены (состояние T), и следуйте инструкциям , чтобы сохранить дамп памяти. Если вам не удается остановить шифрование, выключите NAS.
- Если файлы на вашем NAS уже зашифрованы и вы отключили его от локальной сети, вы можете оставить его включенным и попытаться сохранить содержимое памяти и восстановить данные, следуя инструкциям .
3. Сохраните зашифрованные файлы и записку с требованием выкупа
Если программа-вымогатель завершила шифрование файлов на вашем NAS и вы отключили его от Интернета, попробуйте подключиться к NAS напрямую и сохранить копию зашифрованных файлов, а также инструкции злоумышленников на пустой внешний жесткий диск. В будущем специалисты по кибербезопасности могут выпустить бесплатный дешифратор C3RB3R.
Если вы выключили NAS во время процесса шифрования, не включайте его снова исключительно для проверки процессов или копирования файлов: шифрование выполняется локально и может возобновиться после перезагрузки устройства. В этом случае обратитесь к признанному специалисту по восстановлению данных, способному прочитать диски NAS без запуска скомпрометированной установки DSM.
Если после выполнения предыдущих шагов вы отключили NAS от сети, подключили его напрямую в изолированной среде и остановили процессы программы-вымогателя, вы можете создать резервную копию незашифрованных файлов, которые хотите восстановить. Диск резервного копирования лучше подключать к компьютеру, напрямую связанному с NAS, а не к USB-порту самого NAS: это снижает риск того, что программа-вымогатель перезапустится и зашифрует этот диск тоже.
4. Не восстанавливайте файлы и не подключайте диски с резервными копиями до тех пор, пока программа-вымогатель не будет удалена
Не подключайте к зараженному NAS внешний диск с резервной копией и не начинайте восстановление файлов из резервной копии на скомпрометированный NAS. Программа-вымогатель может снова запуститься и повредить подключенный диск.
5. После остановки атаки проверьте снимки состояния в Snapshot Replication
Если вы заранее настроили Snapshot Replication и злоумышленники не уничтожили снимки, вы можете восстановить данные из них. Однако восстанавливать их на скомпрометированный NAS не имеет смысла. Вам понадобится отдельный диск для резервной копии.
Сначала убедитесь, что снимки все еще на месте. После остановки вредоносного ПО откройте Snapshot Replication в главном меню DSM на работающем NAS. Выберите общую папку, откройте Snapshot → Snapshot List, найдите снимок, созданный до заражения, и нажмите Browse для просмотра его содержимого. Вы также можете скопировать данные из снимка напрямую на внешний носитель, не восстанавливая их на зараженный том. Чтобы узнать больше об использовании Snapshot Replication, ознакомьтесь с инструкциями Synology.
6. Очистите скомпрометированный NAS и переустановите DSM
После того как вы сохранили все, что возможно — зашифрованные и незашифрованные данные, а также журналы, — восстановите заводские настройки NAS перед повторным использованием (Factory Reset → Erase All Data).
Имейте в виду, что эта операция полностью удаляет данные, приложения и настройки сетевого хранилища. Перед сбросом проверьте созданные резервные копии и убедитесь, что скопированные неповрежденные файлы открываются, необходимые версии из снимков сохранены, а зашифрованные файлы, записки с выкупом, журналы и возможные дампы памяти хранятся на другом носителе, а не на NAS. Если чего-то не хватает, сохраните оригинальные диски или полные образы дисков для специалиста по восстановлению данных. Если вы можете обойтись без NAS некоторое время, не спешите его очищать: позже могут появиться бесплатные инструменты для расшифровки.
Если вы использовали NAS в основном как файлопомойку и на нем нет ничего незаменимого, полностью очистите хранилище, как описано выше, перед повторным использованием, а затем переустановите DSM из официального источника, следуя инструкциям по установке DSM без подключения к Интернету.
Не восстанавливайте настройки из резервной копии, созданной после заражения: она может содержать изменения, внесенные злоумышленниками. NAS лучше перенастроить с нуля.
7. Проверьте потенциально скомпрометированные учетные записи
Переустановка DSM не аннулирует пароли, сеансы или другие украденные секреты для служб, учетные данные которых могли храниться на вашем устройстве. Подумайте о службах, используемых на вашем NAS, установленных дополнительных пакетах и ресурсах, к которым они могли получить доступ. Просмотрите все эти службы, закройте подозрительные сеансы, отзовите соответствующие ключи и токены, измените пароли и включите двухфакторную аутентификацию. Мы рекомендуем хранить все свои учетные данные в защищенном хранилище менеджера паролей. Сделайте это перед повторным подключением хранилища к сети.
8. Перед повторным подключением NAS к сети отключите ненужный удаленный доступ
Отключите QuickConnect
Эта служба позволяет подключаться к вашему NAS через интернет. Чтобы отключить ее в DSM 7, откройте Control Panel → External Access → QuickConnect, снимите флажок Enable QuickConnect, а затем нажмите Apply. В более ранних версиях раздел QuickConnect находится непосредственно в Control Panel.
Проверьте, не выставлен ли NAS в интернет через ваш роутер
Ваш роутер может быть настроен на перенаправление входящих соединений из интернета прямо на NAS: это называется перенаправлением портов (пробросом портов). Сначала найдите локальный IP-адрес NAS. В DSM он указан в разделе Control Panel → Network → Network Interface.
Затем откройте настройки домашнего роутера. Как правило, достаточно ввести его локальный адрес в браузере; точный адрес и учетные данные для входа часто указаны на наклейке на роутере или в приложении вашего интернет-провайдера.
В настройках роутера найдите раздел с такими названиями, как Port Forwarding, Forwarding или Port Redirection. Изучите существующие правила. Если какое-либо поле, например Internal IP, Local IP, Destination или Device, содержит IP-адрес вашего NAS, удалите это правило.
Также проверьте разделы DMZ, DMZ Host или Exposed Host. Если в них указан IP-адрес NAS, отключите эту функцию.
Отключите автоматическое открытие портов через UPnP
UPnP позволяет приложениям и устройствам запрашивать у роутера автоматическое открытие портов. Если вам не нужен UPnP, отключите его.
Имейте в виду, что это настройка, которая затрагивает весь роутер целиком, поэтому ее отключение может повлиять на другие устройства в вашей домашней сети. Если вы хотите сохранить UPnP для этих устройств, по крайней мере изучите правила, созданные через UPnP, и убедитесь, что ни одно из них не указывает на IP-адрес NAS. Если это так, удалите их и, если ваш роутер это позволяет, заблокируйте автоматическое открытие портов для NAS.
Дополнительные проверки
Если вы используете IPv6, изучите и его правила: ненужные входящие соединения с NAS должны быть заблокированы. Также отключите неиспользуемые туннели, VPN и другие службы удаленного доступа, которые вы могли настроить. После этих изменений проверьте, остается ли NAS доступным из внешней сети, например через мобильный интернет.
9. Продолжайте искать бесплатный дешифратор
Специалисты по кибербезопасности регулярно выпускают бесплатные дешифраторы, позволяющие восстановить файлы. Имейте в виду, что на их появление может уйти много времени. Тем временем не доверяйте предложениям неизвестных «исследователей» или сайтам, которые утверждают, что могут мгновенно восстановить ваши данные после атаки нового штамма программы-вымогателя.
Что делать владельцам самостоятельно собранных NAS?
Многие используют сторонние загрузчики для DiskStation Manager: неофициальные инструменты проекта XPenology, позволяющие запускать операционную систему Synology на оборудовании, для которого она изначально не предназначена, например на ПК или сервере собственной сборки. Примерами таких инструментов являются Arc, RR (RedPill Recovery) и M-Shell.
Если вы используете DSM таким образом, C3RB3R также может атаковать вашу систему. Но не спешите обновлять DSM: сначала убедитесь, что новая версия совместима как с вашим загрузчиком, так и с вашим оборудованием. В противном случае ваши файлы могут быть повреждены.
Если вы еще не можете установить последнюю версию системы, ограничьте доступ к сетевому хранилищу, отключив внешний доступ и разрешив соединения из локальной сети только тем устройствам, которым они необходимы. По возможности поместите NAS в отдельный сетевой сегмент. Функция Smart Home Monitor в Kaspersky Plus и Kaspersky Premium может обеспечить дополнительную защиту вашей домашней сети: она отображает все устройства в вашей локальной сети и обнаруживает появление новых неизвестных устройств.
Как защитить и ваш NAS, и ваши личные данные
- Не откладывайте обновление программного обеспечения на вашем NAS и убедитесь, что включены автоматические обновления.
- Не выставляйте порты 139 и 445 в интернет: они часто становятся мишенью автоматизированных атак. Эти порты используются протоколом, который позволяет компьютерам открывать общие папки NAS. Это полезно в домашней сети, но они не должны быть доступны из всего интернета. В настройках вашего роутера можно проверить, открыты ли эти порты.
- Если вам необходимо получить доступ к NAS удаленно — в поездке или из офиса — лучше сначала установить удаленное подключение к своей домашней сети, а затем получить доступ к хранилищу изнутри этой сети, а не выставлять NAS напрямую в интернет.
- Не храните единственную копию важных файлов на своем NAS. Настройте создание регулярных копий с помощью Snapshot Replication и регулярно делайте резервные копии. Не забывайте о правиле 3-2-1: храните три копии ваших данных, две на разных носителях информации и одну вне основного хранилища, на отключенном жестком диске.
- Вы также можете доверить свои важные документы Kaspersky Password Manager. Он может хранить учетные записи, текстовые заметки, сканы личных документов, фотографии, адреса, реквизиты банковских карт и PDF-документы в зашифрованном хранилище, защищенном мастер-паролем, который знаете только вы. Хранилище синхронизируется на всех ваших устройствах, поэтому ваши данные остаются защищенными и доступными как с компьютеров, так и со смартфонов.
- Используйте надежную защиту, которая предотвращает загрузку программ-вымогателей и других вредоносных программ на ваш компьютер.
- Защитите учетную запись администратора. Включите двухфакторную аутентификацию, используйте уникальный пароль и настройте автоматическую блокировку после нескольких неудачных попыток входа или используйте passkeys. Храните пароли, passkeys и токена 2FA в зашифрованном менеджере паролей. Эти меры не защитят вас от текущей атаки C3RB3R, поскольку Cerber эксплуатирует уязвимости, не требующие никакой аутентификации, но они пригодятся, если злоумышленник попытается скомпрометировать вашу учетную запись или найдет ваш пароль в результате утечки данных.
Как хранить и защищать ваши данные? Читайте другие наши статьи: Программы-вымогатели теперь атакуют личные резервные копии Как сохранять веб-страницы для архивации? Как новые уязвимости PHP угрожают частным лицам Интернет помнит далеко не всё Мифы и реальность о скрытых именах сетей Wi-Fi
Как хранить и защищать ваши данные? Читайте другие наши статьи:
- Программы-вымогатели теперь атакуют личные резервные копии
- Как сохранять веб-страницы для архивации?
- Как новые уязвимости PHP угрожают частным лицам
- Интернет помнит далеко не всё
- Мифы и реальность о скрытых именах сетей Wi-Fi