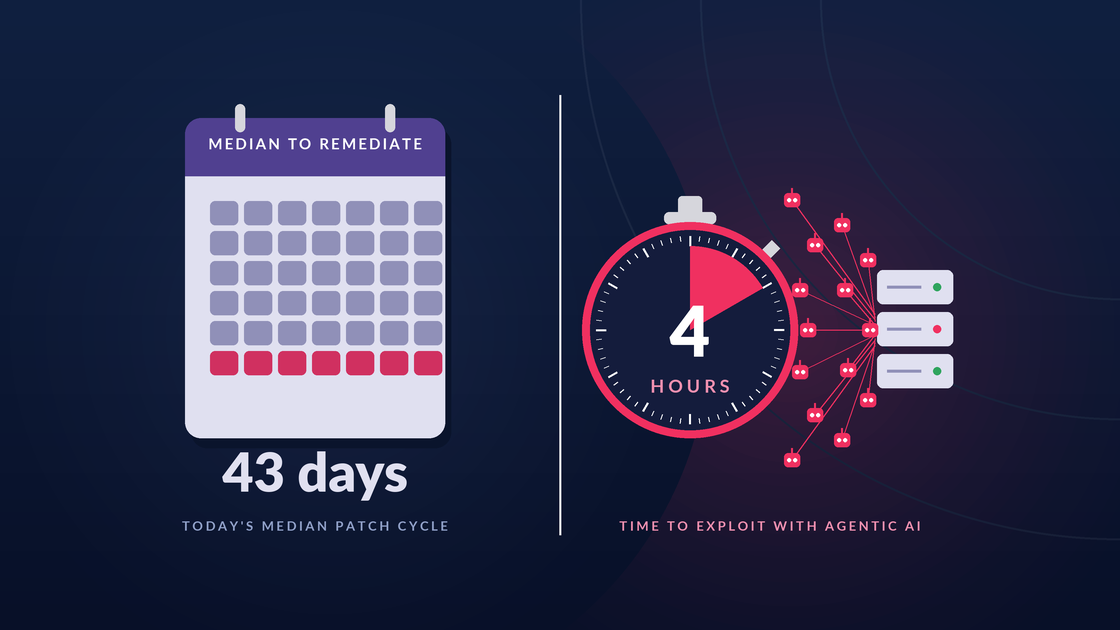
Четыре часа. Именно столько времени потребовалось ИИ-агентам, чтобы объединить две уязвимости в PaperCut, Java-продукте для управления печатью, после их раскрытия. Затем рой из сотен агентов использовал этот эксплойт, чтобы скомпрометировать 11 организаций за 26 секунд. В некоторых средах путь от первого взлома до получения полных прав администратора домена занял семь минут.
Если ваша инфраструктура Java работает на бесплатном OpenJDK без поддержки, то компромисс, на который вы пошли много лет назад (исправлять всё самостоятельно и мириться с задержкой в несколько недель), больше не оправдан. Позвольте мне показать, почему это так, и как пересчитать риски, прежде чем это сделает за вас злоумышленник.
Сделка, которую мы все заключили с бесплатной Java
Много лет сделка была простой. Используйте OpenJDK без подписки на поддержку, берите исправление уязвимостей на себя, и если на выпуск патча уходило на пару недель больше, это было неприятно, но обычно всё заканчивалось хорошо. Я бы назвал это «бесплатно как щенок», а не «бесплатно как пиво». Программное обеспечение ничего не стоит, но кто-то всё равно должен его кормить, выгуливать и убирать за ним. Кто-то должен проводить триаж, исправлять ошибки, тестировать, устранять неполадки, реагировать на инциденты и выполнять анализ первопричин. Никуда это не делось.
Изменилась сторона риска в этой сделке. И даже при человеческой скорости разрыв в патчах мог нанести ущерб: уязвимость в Apache Struts, ставшая причиной взлома Equifax, была исправлена примерно за два месяца до того, как злоумышленники проникли в систему, и пострадало около 147 миллионов человек. Теперь злоумышленники — это не люди.
Ткань времени эксплойтов разорвана
В эпоху ускоренной ИИ эксплуатации уязвимостей среднее время, которое организации тратят на устранение известной уязвимости, составляет 43 дня, согласно отчету Verizon Data Breach Investigations Report за 2026 год. Этого недостаточно. Пример: подразделение Unit 42 компании Palo Alto Networks задокументировало автономный, управляемый ИИ взлом корпоративной сети, в ходе которого агенты работали через прикладные сервисы, облачные ресурсы, репозитории управления исходным кодом и CI/CD-процессы. То, на что у людей-злоумышленников ушли бы недели, заняло 10 часов.
Даже CISA заметила это. Обязательная оперативная директива 26-04 от июня 2026 года устанавливает для федеральных агентств трехдневный срок устранения уязвимостей, превышающих порог риска. Теперь подумайте, что означает трехдневный срок, если ваше обновление приходит через несколько дней или недель после раскрытия информации. Арифметика не сходится.
В отличие от этого, Azul предоставляет патчи безопасности, которые фактически имеют нулевое окно уязвимости, поскольку патчи доступны (по сути) одновременно с публикацией деталей CVE. (См. ниже для получения дополнительной информации об этом.)
CVE с низким уровнем риска не остаются таковыми
Одна из причин, по которой команды чувствуют себя комфортно, пропуская или откладывая ежеквартальное обновление, заключается в том, что в нем нет ничего критического. Это человеческий способ мышления о риске. ИИ-агенту не нужна одна большая дыра. Он может объединить несколько CVE с низким или средним уровнем серьезности: одну, чтобы проникнуть внутрь, другую, чтобы продвинуться глубже, пока комбинация не приведет к полному контролю, даже если ни одна из уязвимостей сама по себе не была бы оценена как высокая.
Устаревшие системы дают злоумышленникам больше возможностей. Согласно отчету Azul «State of Java Survey & Report 2026», 20% предприятий до сих пор используют в продакшене Java 6 или 7, срок поддержки которых истек. Java 6 вышла в 2006 году, еще до появления Kubernetes, и эти среды выполнения остаются уязвимыми для новых CVE. Устаревшие компоненты, плохая видимость того, что на самом деле загружено, и меньшее количество средств защиты — это именно тот материал, который нужен для цепочек атак.
Во что на самом деле обходится «бесплатное»
За последние двенадцать месяцев показатели изменились в худшую сторону. Согласно Verizon DBIR, доля полного устранения известных эксплуатируемых уязвимостей (KEV) по версии CISA упала с 38% до 26%, среднее время до полного исправления выросло с 32 до 43 дней, а среднее количество KEV, с которыми сталкивается организация, увеличилось с 11 до 16. По нашим расчетам, это означает примерно на 71% больше ожидаемых активных угроз в год.
Тем временем, средняя стоимость утечки данных в 2026 году достигла рекордных 4,99 млн долларов, согласно IBM и Ponemon. Взлом с использованием ИИ обходится примерно на 20% дороже, около 6 млн долларов. Страховщики киберрисков также обращают на это внимание: отсутствие поставщика с поддержкой SLA может увеличить страховые взносы на 10–25%, по данным AIG, Munich Re и Zurich, а один из анализов показал, что 37% страховых выплат по киберрискам были отклонены из-за пробелов в безопасности, обнаруженных страховщиками.
Комплаенс добавляет свой вес. Аудиторов меньше волнует, есть ли у компонента лицензионный сбор, чем то, можете ли вы показать документированный, своевременный и повторяемый процесс управления известными рисками. Неподдерживаемая Java не означает автоматический провал аудита, но между PCI DSS 4.0.1, NIST SP 800-53, HIPAA и 72-часовым окном уведомления об утечке по GDPR, бремя доказательств возрастает с каждой структурой, применяемой к одной и той же инфраструктуре.
Что меняет поддержка
Позвольте мне прояснить, чем является и чем не является коммерческая поддержка. Это не панацея от всех потребностей кибербезопасности. Это решение передать определенные части операционной нагрузки, реагирования на инциденты безопасности, разработки обновлений, устранения неполадок и эскалации поставщику. Вот как это выглядит на практике:
- Скорость. Клиенты Azul Core получают критические обновления безопасности (Security-only, Stability-first™) в рамках строгого SLA, обычно в течение одного часа после раскрытия информации, плюс внеплановые исправления для уязвимостей нулевого дня (что мы недавно наблюдали в обновлении за октябрь 2026 года).
- Стабильность. Внутренний анализ Azul показал наличие регрессионных проблем примерно в 20% полных ежеквартальных обновлений за шесть лет (5 из 24). Обновления Azul «только безопасность» содержат только исправления безопасности, развернутые поверх кумулятивного обновления предыдущего квартала, которое было тщательно протестировано сообществом. В результате CPU от Azul пригодны для немедленного развертывания с минимальным риском регрессии.
- Поддержка устаревших версий. Azul выполняет бэкпорт исправлений безопасности для Java 6 и 7, поддерживает Java Applets в Azul Core и сопровождает собственный форк IcedTea-Web.
Выбор никогда не был просто «бесплатно против платно». Это выбор между риском и стоимостью, и цифры, стоящие за этим, изменились за последние двенадцать месяцев. Пересчитайте свои, прежде чем ИИ-агент сделает это за вас.
Часто задаваемые вопросы
Каковы риски безопасности при использовании неподдерживаемого OpenJDK в продакшене?
Неподдерживаемый OpenJDK оставляет вашу команду ответственной за триаж, исправление, тестирование и эскалацию каждой уязвимости. Полные ежеквартальные обновления часто приходят через несколько дней или недель после раскрытия информации, и около 20% из них (5 из 24 за шесть лет, согласно внутреннему анализу Azul) привносят регрессии. Azul Core, коммерчески поддерживаемая сборка OpenJDK, предоставляет критические обновления безопасности (Security-only, Stability-first™) по SLA, обычно в течение одного часа после раскрытия.
Как быстро сегодня эксплуатируются уязвимости Java?
Согласно M-Trends 2026 и 2026 Verizon DBIR, медианное время до эксплуатации раскрытой уязвимости теперь измеряется отрицательными значениями — то есть временем до появления патча, — в то время как медианное время на устранение составляет 43 дня. Агенты ИИ могут еще больше сократить этот срок: в одном задокументированном случае они объединили две уязвимости в программном обеспечении PaperCut на базе Java через четыре часа после их раскрытия. Клиенты Azul Core имеют доступ к внеплановым патчам, которые помогают устранять такие быстро развивающиеся уязвимости.
В чем разница между накопительным ежеквартальным обновлением и CPU?
Накопительное ежеквартальное обновление объединяет сотни исправлений ошибок, обновлений безопасности и функциональных улучшений, что требует тщательного регрессионного тестирования перед развертыванием. Critical Patch Update (CPU) от Azul содержит только исправления безопасности, примененные к протестированному сообществом накопительному ежеквартальному обновлению предыдущего квартала. CPU от Azul Core предназначены для немедленного развертывания с минимальным риском регрессии.
Как неподдерживаемая Java влияет на соответствие требованиям и киберстрахование?
Использование неподдерживаемой Java не приводит к автоматическому провалу аудита, но увеличивает нагрузку по документированию того, как уязвимости выявляются, устраняются или официально принимаются в рамках таких стандартов, как PCI DSS 4.0.1, NIST SP 800-53, HIPAA и GDPR. Страховщики также внимательно следят за дисциплиной исправления уязвимостей, и отсутствие поставщика с поддержкой SLA может увеличить страховые взносы на 10–25%. Azul Core предоставляет командам задокументированный путь обновления, жизненный цикл и процедуру эскалации, на которые можно ссылаться.
Как защитить устаревшие приложения на Java 6 и 7?
Oracle больше не поддерживает JDK 6 или 7, однако они остаются уязвимыми для новых CVE и по-прежнему обеспечивают работу критически важных бизнес-нагрузок примерно в 20% предприятий. Azul выполняет бэкпортирование исправлений безопасности для Java 6 и 7, поддерживает Java Applets в Azul Core и сопровождает собственный форк Iced-Tea-Web для приложений Java Web Start. Чтобы узнать, где в вашей инфраструктуре используется бесплатная и неподдерживаемая Java, запросите оценку рисков уязвимостей JVM от Azul.